【编者按】虚拟人脸出镜、一键复刻声音、大模型数据泄露……伴随AI技术深度融入生活工作场景,AI衍生出来安全隐患也让广大网民防不胜防。2026年国家网络安全宣传周期间,我们策划推出“AI陷阱大揭秘🔎”系列科普漫画,为大家拆解五花八门的AI套路,不让AI骗局有机可乘。
“AI陷阱大揭秘🔎”系列科普漫画(七)
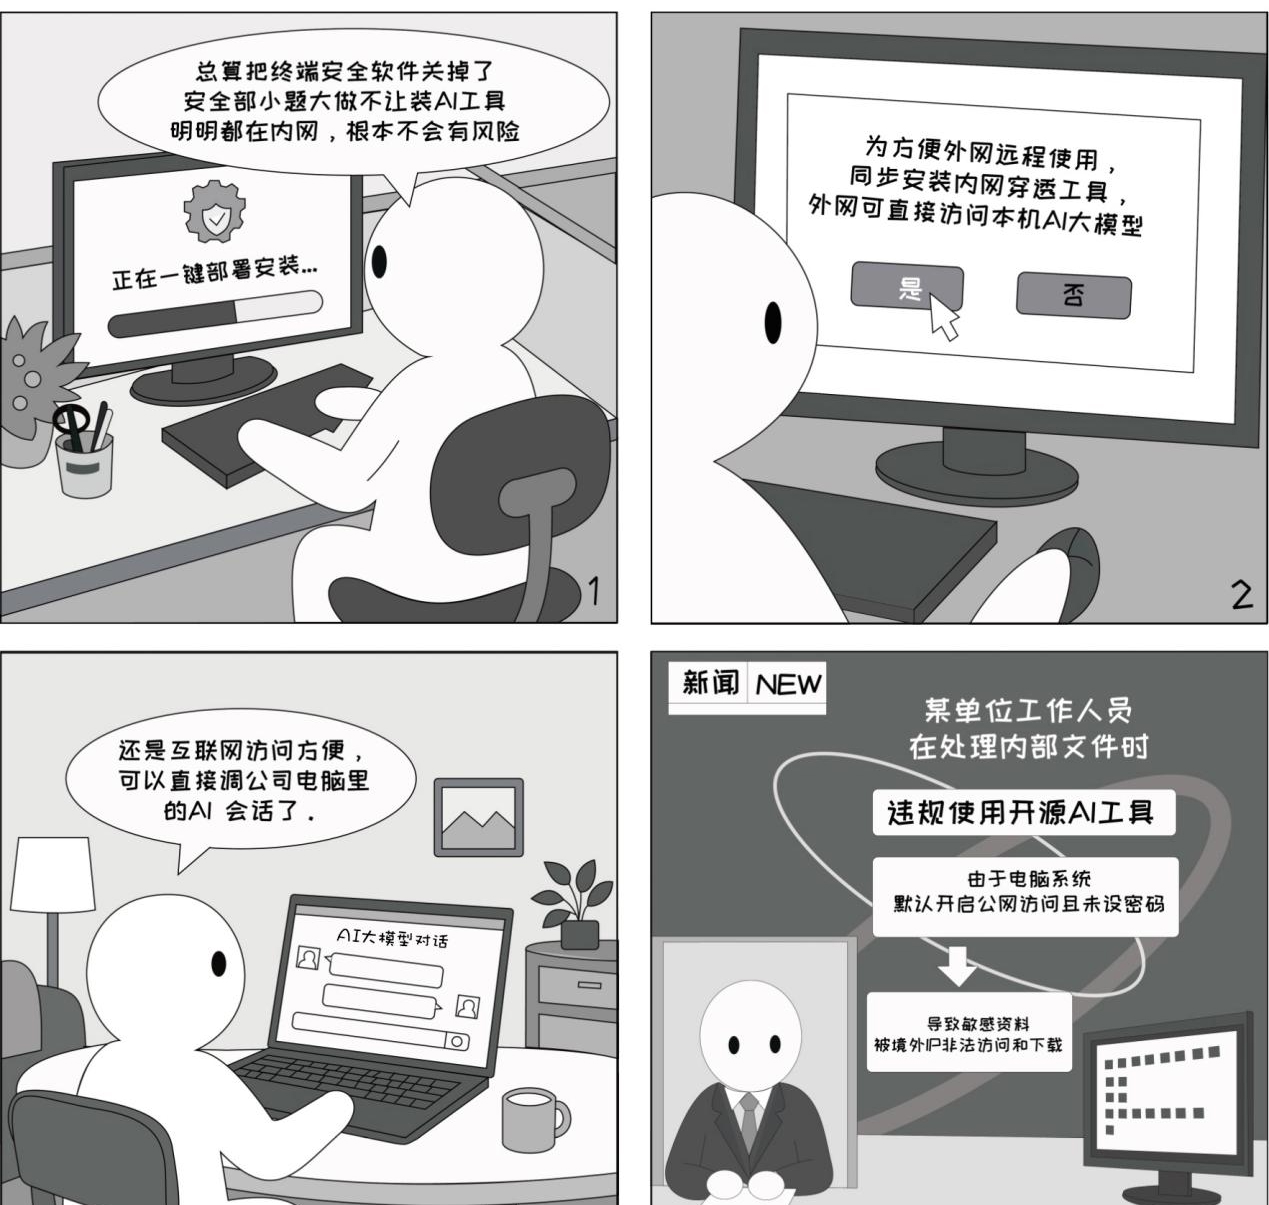
本期主题:安全配置不当泄密
————案例解析————
部分AI工具默认配置缺乏访问控制和账号密码验证,承载其运行的服务器一旦在互联网暴露,AI工具就成为了给攻击者打开的后门。同时,一些AI工具会自带内网穿透功能用于互联网访问,在不恰当的配置下也会导致服务器意外对攻击者暴露,从而带来泄密风险。
————安全建议————
■遵循组织安全策略与软件禁止策略,严格进行AI应用上线前的检查。
■禁止安装内网穿透、端口映射类工具,杜绝内网服务直接暴露公网。
■内网开源AI、本地大模型须经安全部门测评备案,严禁私自开放跨外网远程访问。
■定期开展员工AI安全培训,明确内网数据外联操作红线与追责规定。